
Par le biais du Swiss Government Cloud, la Confédération est en train de décider, pour les quatorze prochaines années, à qui elle confie son infrastructure. Pour accompagner ce processus, nous publions la version révisée de notre document de position sur la souveraineté numérique. Il est plus concret, aborde la question de l’IA et identifie des outils pour lutter contre le sovereignty-washing.
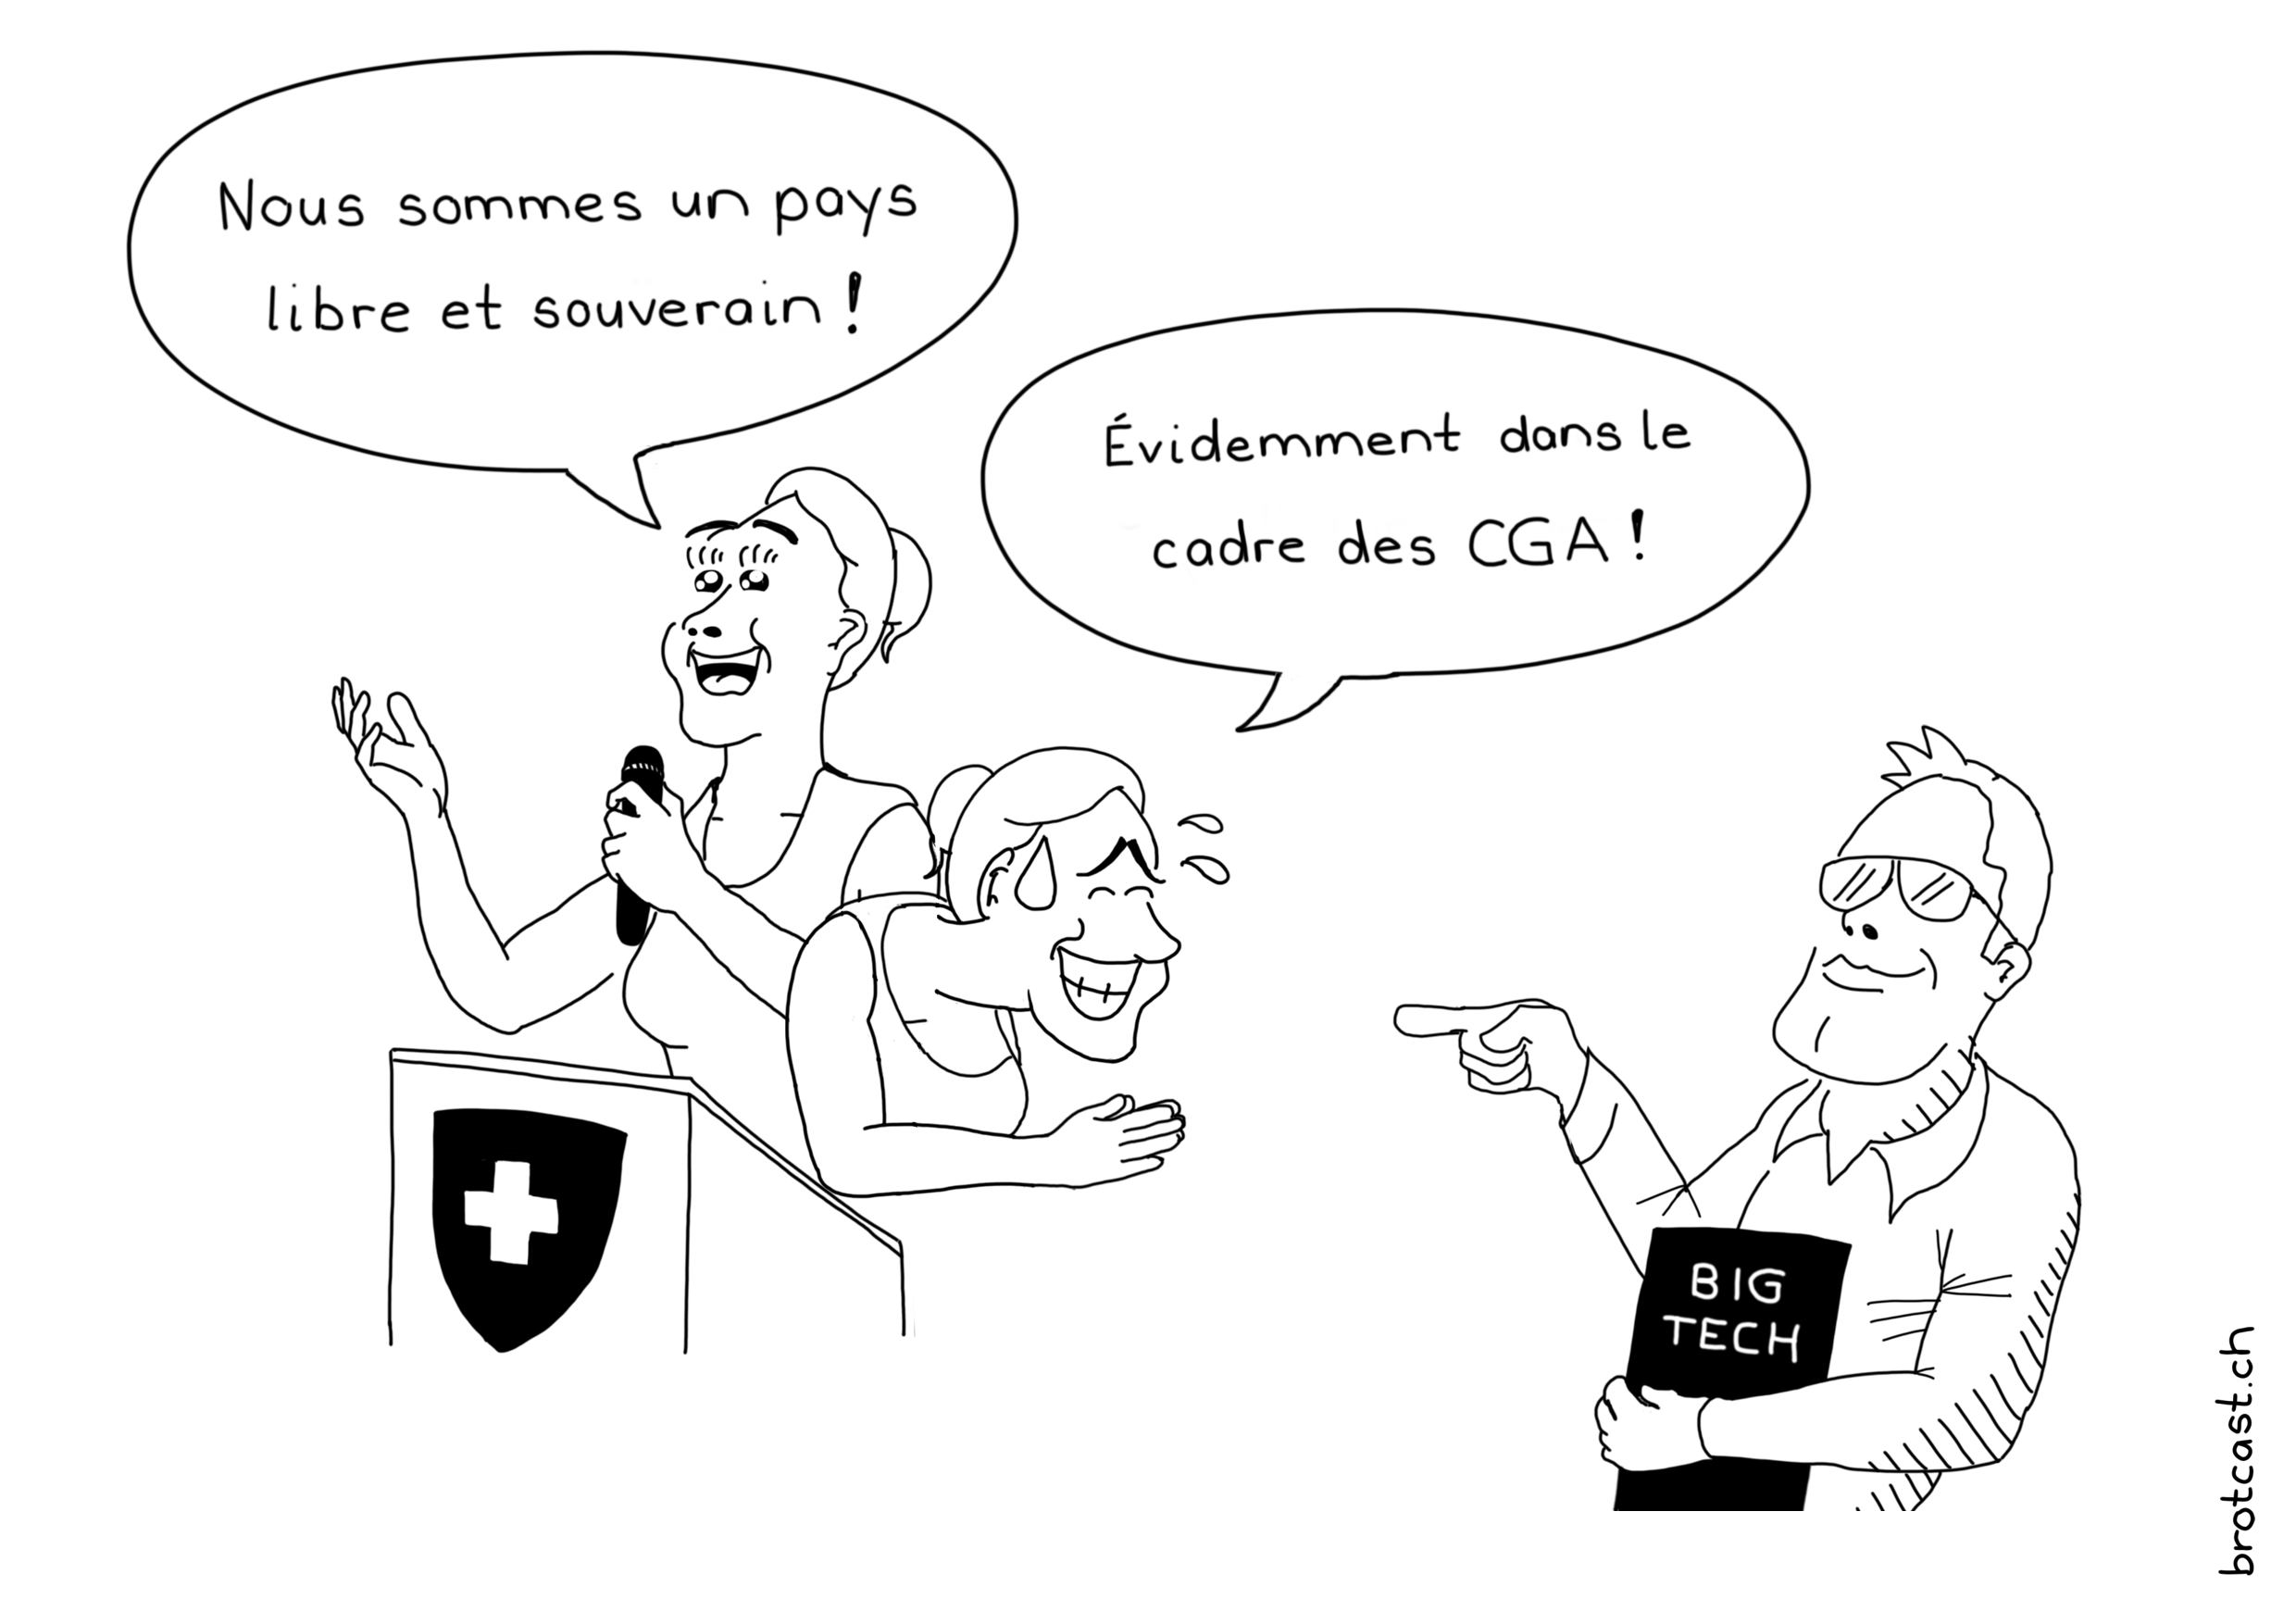
Le 20 octobre, la Confédération a lancé l’appel d’offres pour le Swiss Government Cloud. Avec un montant allant jusqu’à 7 milliards de francs, c’est le plus grand achat public de Suisse. Si la Confédération promet de valoriser la souveraineté numérique, les conditions de cet appel d’offres désavantagent les fournisseurs suisses et européens : une activité annuelle de 500 millions de francs est exigée, les consortiums sont exclus, et l’Open Source n’est obligatoire que sur une des tranches du marché. Au final, ce sont de nouveau principalement les hyperscalers américains qui sont susceptibles de pouvoir répondre, et les dépendances existantes se verraient pérenniser pour les 14 années à venir (selon notre évaluation).
La question de qui contrôle notre infrastructure numérique est donc plus urgente que jamais. La version 2.0 de notre document de position apporte les nouveautés suivantes :
- Passer de la demande à des alternatives concrètes : Le troisième axe d’action est désormais intitulé « Création d’alternatives souveraines ». Il regroupe la promotion économique de solutions souveraines, le développement d’écosystèmes de compétences, la bureautique souveraine au sein de l’administration, des normes cloud pour faciliter les changements de fournisseurs, ainsi qu’un principe Open-Source-first, y compris pour les cantons et les communes.
- Stratégies de sortie et souveraineté mesurable : Nous exigeons des stratégies de sortie réalistes, une carte des risques
souverains et économiques liés aux solutions informatiques utilisées, et l’instauration d’un standard d’évaluation suisse permettant d’évaluer la souveraineté numérique des institutions publiques. - Appeler le sovereignty-washing par son nom : Les fournisseurs présentent de plus en plus les dépendances existantes comme des offres « souveraines ». Ce document décrit explicitement cette pratique.
- Architecture de données ouverte : Une architecture de données de référence, avec des formats d’échange normalisés, doit servir de base à l’évaluation et au développement des solutions informatiques. Les marchés publics doivent privilégier de tels formats.
- Éviter les nouvelles dépendances liées à l’IA : Les modèles d’IA souverains, tels qu’Apertus, doivent être priorisés et
développés. - L’individu est également concerné : La définition intègre désormais l’individu, au-delà de l’État et des organisations. La
souveraineté numérique des individus constitue le socle de la souveraineté de l’État, et non l’inverse.
C’est précisément le cas du Swiss Government Cloud qui montre l’importance de ces points. Les critères de souveraineté restent des vœux pieux tant qu’ils ne sont pas mesurables, qu’aucune stratégie de sortie n’existe et que l’Open Source demeure facultatif. Tout marché public qui prend au sérieux la souveraineté représente un pas dans la bonne direction. Le Swiss Government Cloud en serait un exemple majeur.
👉 Retrouvez le document de position « Souveraineté numérique » v2.0
Nous remercions chaleureusement tous les auteurs, en particulier David Presberger, Philippe Gervais et Kurt Geber, qui se sont joints à nous depuis la version précédente.